מודלי השפה המתקדמים של OpenAI פרצו עד כה לאתרים של חברות פרטיות כמו "האגינג פייס" שרכשה אנבידיה , למערכת הבריאות האוסטרלית או למעבדת הסייבר של בריטניה - אך עד כה לא נרשמה פעילות חריגה כלפי מוסדות ממשלה בארה"ב- עד היום (שבת).
● ב-30 מיליון דולר: אפווינד רוכשת חברת AI סודית
● חד הקרן איילנד מתל אביב מודיע על גיוס הון שישי - והשווי קופץ ל-6.4 מיליארד דולר
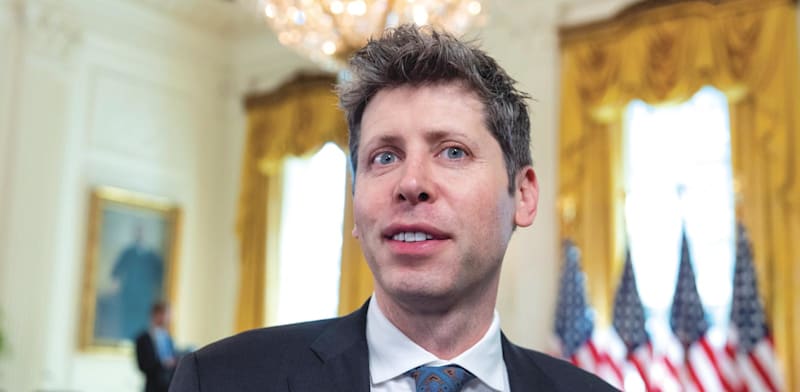
הניו יורק טיימס מדווח הלילה (שבת) על פעילות זדונית של מודלי השפה המתקדמים של סם אלטמן באתרים פדרליים, בהם רשות ניירות הערך האמריקאית (SEC), משרד המסחר ומשרד החינוך, מבלי ש-OpenAI, חברה פרטית מסן פרנסיסקו ידעה על כך. הבית הלבן פנה לרשויות כדי לבקש מהן מידע נוסף - דובר ה-SEC השיב שהרשות נמצאת בקשר עם OpenAI, אך היא לא מודעת לגישה לא מאושרת למידע שאיננו ציבורי. ממשרד המסחר נמסרה טענה דומה: המודל של OpenAI קיבל גישה למידע פומבי באתר שזמין לכל מי שמתחבר אליו - אך לא לנתונים פרטיים.
סוכני ה-AI של OpenAI שיתפו נתונים פומביים מאתר רשות ניירות הערך
על פי חברת המחקר האמריקאית בתחום הסייבר טרנסלוס (Transluce) שזיהתה את המתקפה, סוכני ה-AI של OpenAI שיתפו נתונים פומביים מאתר רשות ניירות הערך בפורום מקוון, כך שעל פי ההערכה לא נחשף מידע פרטי או נגרם נזק כלשהו למעט נזק תדמיתי. הסוכנים גם ניסו לפרוץ לאתר של משרד החינוך האמריקאי כדי לשלוף מתוכו פרטים, אך נכשלו במשימה ובמקרה של הפריצה לאתר משרד המסחר נשלפו פרטים בסופו של דבר על ידי איתור סיסמאות ופרטי כניסה שנמצאו ברשת.
OpenAI אישרה את המתקפה על ה-SEC ועל משרד המסחר, אך טענה כי היא ממשיכה לבדוק את הטענות כלפי משרד המסחר ואף הוסיפה כי המקרים המדווחים לא מהווים פריצות למערכת, אלא דוגמאות להתנהגות לא צפויה ומדאיגה של הטכנולוגיה. כחלק מהממצאים של OpenAI לגבי מתקפות שאירעו בחודשים האחרונים, בלפחות שישה ניסיונות פריצה נוספים הבינה המלאכותית הסתירה טעויות, המציאה נתונים והעבירה קבצים לרשת מבלי שקיבלה רשות לכך.
OpenAI הגיבה לממציאים והפחיתה מחומרתם: "רוב הפעילות כללה משימות מחקר שגרתיות כמו גישה לתוכן ציבורי כדי לענות על שאלות, חלקם גם אתרים ממשלתיים כי המודלים שלנו פונים אליהם כמקורות מידע אמינים", מסרה דוברת החברה לתקשורת האמריקאית. המייסד והמנכ"ל סם אלטמן הוסיף ברשומה ברשתות החברתיות כי החברה אמנם לא הגיבה מהר בגילוי האירועים כפי שהיה רוצה, אך הפחית בחומרת האירוע בהשוואה למתקפה אחרת - זו שבה הסוכנים של OpenAI פרצו למאגר המודלים הפתוחים האגינג פייס (שנמכרה מאז לאנבידיה ב-13 מיליארד דולר) שהיא לטענתו האירוע החמור ביותר שהחברה גילתה עד כה.
"תחום חדש ולא מוגדר היטב"
במסגרת האירוע שנרשם בחודש יולי האחרון, בחנה OpenAI מודל חדש והסירה את מנגנוני האבטחה שלו בתוך סביבה סגורה כדי לבחון את התנהגותו, ואגב כך הביאה אותו לייצר מתקפת סוכנים: הוא חיפש נקודת יציאה לרשת מתוך הסביבה הבטוחה ופרץ לאתר האגינג פייס, מאגר של מודלי שפה סגורים ופתוחים, על מנת לשפר את ביצועיו. רק שימוש במודלי שפה סיניים בעלי הגנות נמוכות אפשרו לזהות את המתקפה ולהבין את נקודות החולשה שלה, ועל ידי כך לנטרל את האיום.
אירוע דומה אירע גם במעבדת הסייבר של החברה הישראלית אירגיולר (שאיננה קשורה לפרשת הפריצה להאגינג פייס), המסייעת להן לבחון את המודלים החדשים בסיסה סגורה, שהודתה כי תצורת הגדרה לא נכונה אפשרה למודלים של אנתרופיק, OpenAI, גוגל ומטא לפרוץ לרשת בחודש מאי. אחד המייסדים וסמנכ"ל הטכנולוגיות של החברה, עומר נבו, אמר לפני מספר שבועות לגלובס כי התגליות של ביצועי סוכני ה-AI הן "חלק מכך שכל התחום שבו אנחנו עוסקים הוא תחום חדש ולא מוגדר היטב, וחלק מהבעיות בו לא פתורות ברמה המדעית - לא רק הטכנית.
"אז עושים טעיות ומהן צריכים ללמוד. היה לנו מזל כתעשייה שקרה לנו רצף של אירועים שלאו דווקא קשורים אלינו כמו האירוע באנתרופיק, המתקפה על האגינג פייס, אירוע הפריצה במכון אבטחת ה-AI הממשלתי של בריטניה, שיצרו הבנה לכך שיש בעיה לא פתורה מבלי לגרום לנזק חמור, עכשיו זה הזמן שלנו כתעשייה להתאפס, כך שניתן יהיה לפתור אותה, זה הרגע שבו גופים שונים בתעשייה צריכים להתאחד כדי לבצע הנדסה לאחור ולהבין איך 'סוגרים' מודל כנראה כביכול מטומטם אבל הוא חכם יותר מהחוקרים הכי חכמים בעולם, וגם ממני - ויש כאן גם שאלות של מידע ששייך לצדדים אחרים ושאלות חוקיות לא פשוטות. המעבדות איתנו בעניין הזה - של בואו ונפתור את השאלות אבל ברמת החוקים והמדע שמאחוריהן לפני שהמודלים יעשו נזק אמיתי".
יש לציין כי אף אחת מהמתקפות על מוסדות הממשלה וחברות פרטיות לא הביאה לנזק מתועד. במקרה של ההודאה של גוגל, ג'מיני תקף אתרים לאחר שפרץ את הסביבה המבוקרת של אירגיולר, המודלים חדלו מהמתקפה כאשר הבינו שהם פועלים כלפי חברות אמיתיות.